Boundary
Your account. Your PII.
Marketplace container in your VPC. Subject data never reaches Generational Wealth Productions. Only metering counts, and optional certificate hashes, leave.
Duties
Four roles. No dual keys.
No single principal both edits the data map and approves an erasure.
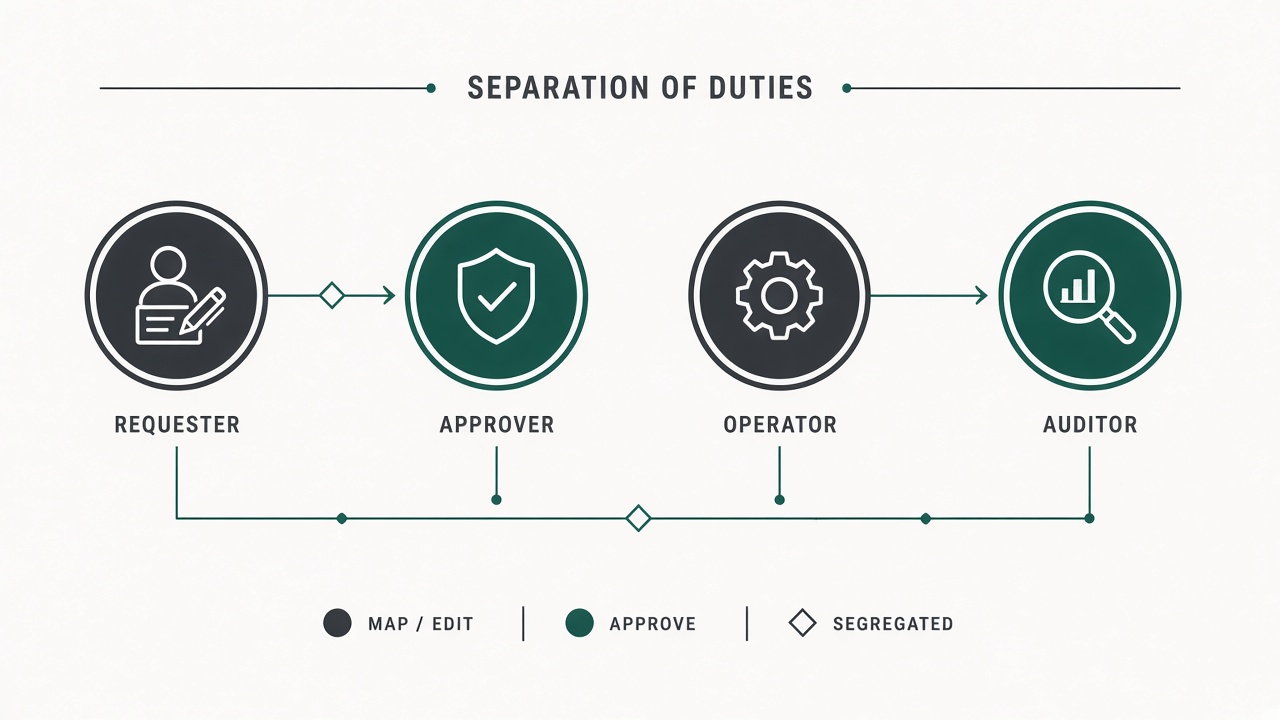
- RequesterCreates requests
- ApproverApproves plans
- OperatorEdits data map
- AuditorRead-only proof
Cap
Records / request
Hard blast-radius limit
2×
Approvers
Required above bulk threshold
Quota
Daily erasures
Spike alerts on anomalies
Evidence
Tamper-evident by design.
Write-ahead hash chain. Object Lock mirror. DSSE + KMS. RFC 3161 timestamp. Optional Rekor head.
- Hash-chained ledger
- Refuse overwrite
- Offline verify CLI
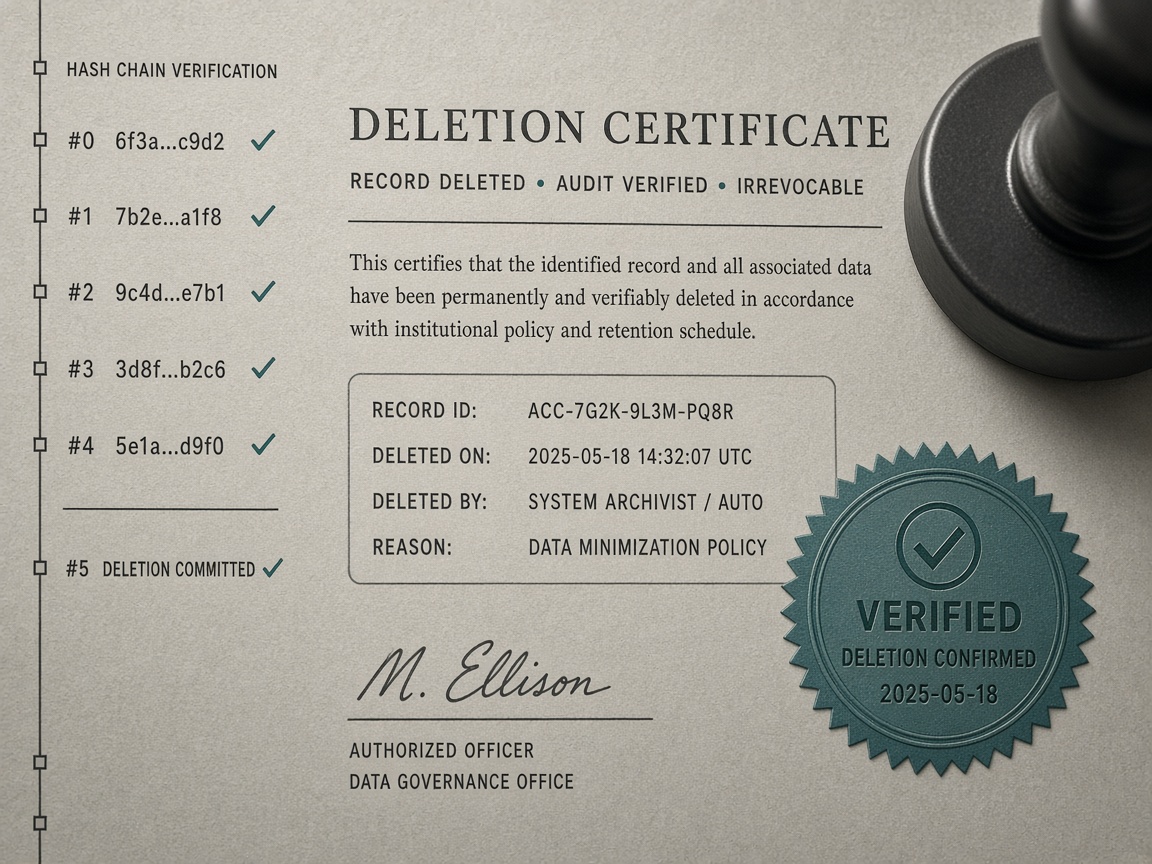
Claims
- Mapped sources processed as stated
- Erased fields verified absent
- Backup methods and dates listed
Does not claim
- Unmapped stores are empty
- Copies outside your accounts
- Processors deleted, unless confirmed